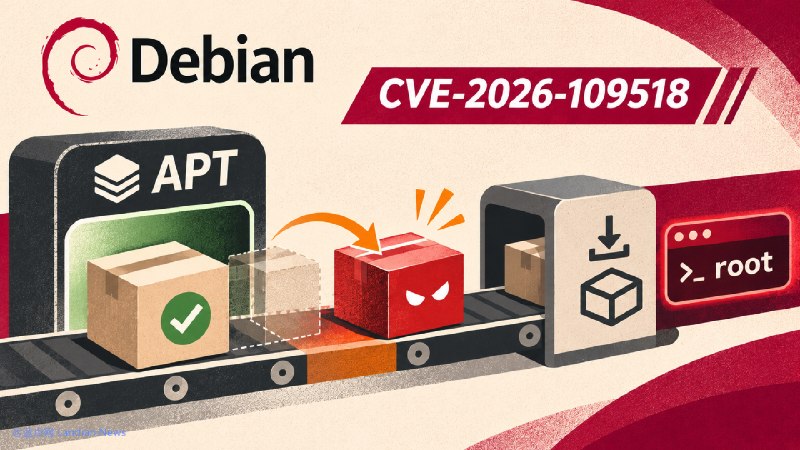
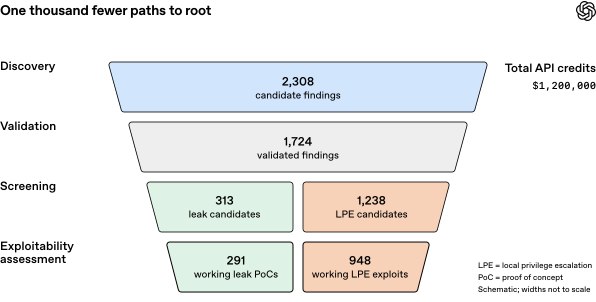
Debian安全团队发布公告,修复APT软件包管理器漏洞。具备中间人攻击条件的攻击者可利用重定向和断点续传处理缺陷,在软件包验证后替换文件,最终以root权限执行代码。漏洞编号为CVE-2026-109518,Debian 13已通过APT 3.0.4修复,Debian 12用户应升级至APT 2.6.2。
来源:蓝点网

本站内容来自 Telegram 频道,实时更新
订阅频道