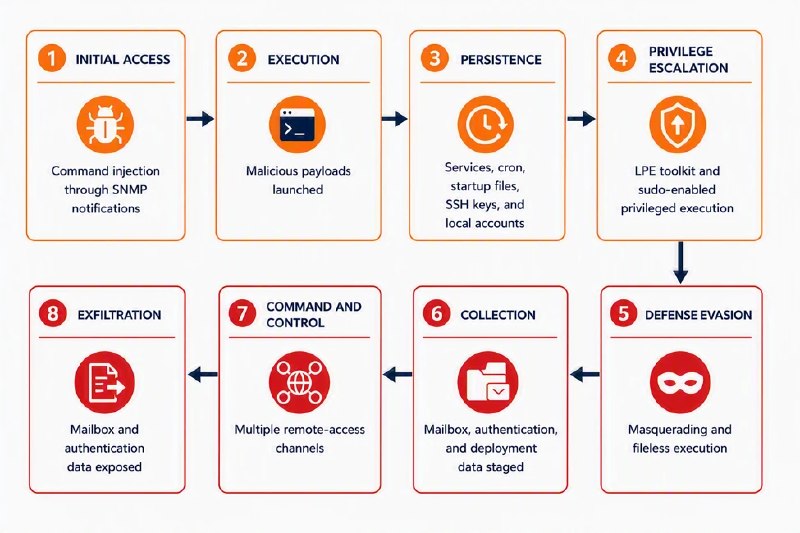
科技脉搏ZCS通过SNMP处理程序注入命令,可让未认证攻击者远程执行代码Zimbra协作套件曝出编号CVE-2026-73570的高危未授权远程命令执行漏洞,攻击者可通过特制SMTP字段利用SNMP通知组件写入WebShell、窃取邮箱及凭据3小时前 × × ZCS通过SNMP处理程序注入命令,可让未认证攻击者远程执行代码Zimbra协作套件曝出编号CVE-2026-73570的高危未授权远程命令执行漏洞,攻击者可通过特制SMTP字段利用SNMP通知组件写入WebShell、窃取邮箱及凭据。该漏洞已遭广泛扫描和利用,建议升级至10.1.20或更高版本,无法升级时停用SNMP并轮换相关凭据。来源:InfoQ3小时前