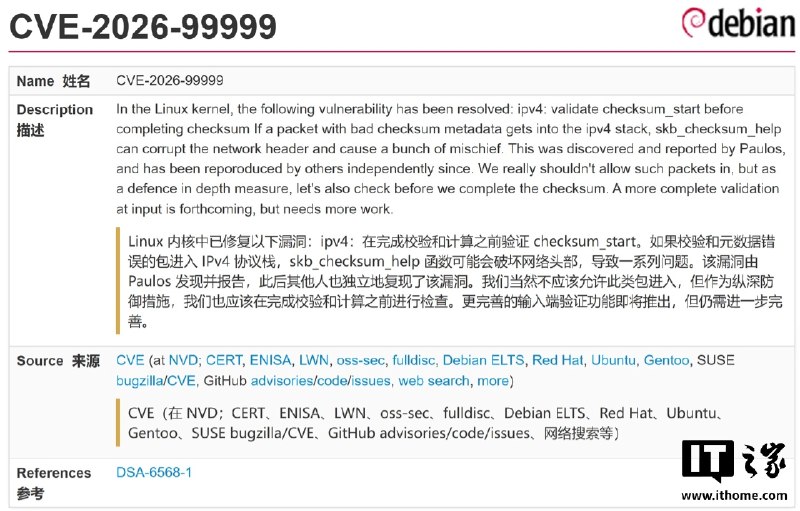
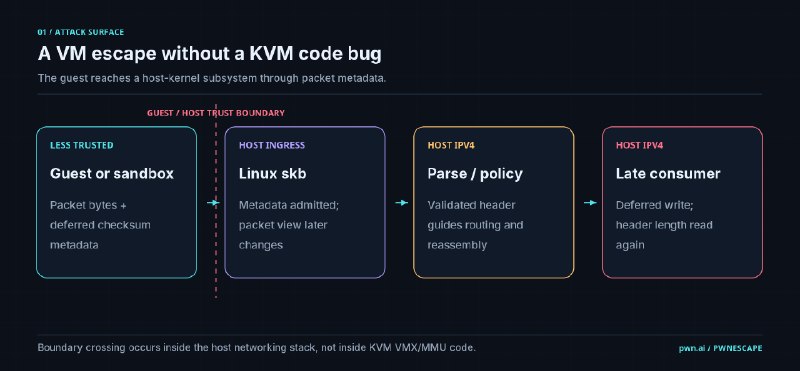
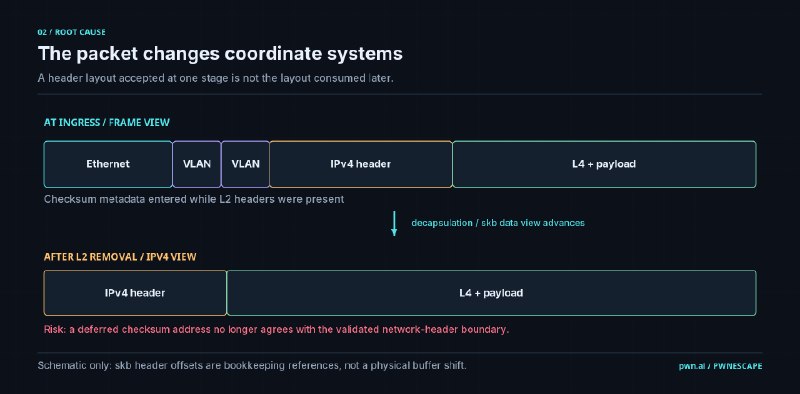
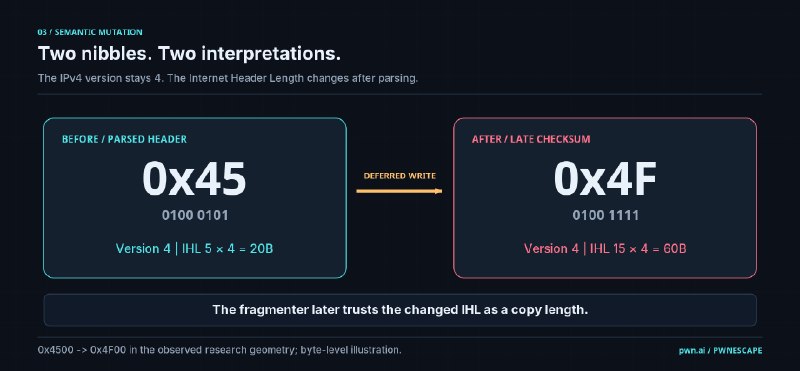
科技脉搏Linux 内核曝出 9.3 分超高危漏洞,可“越狱”虚拟机攻击宿主机Debian披露Linux内核高危漏洞CVE-2026-99999,源于IPv4网络栈处理延迟校验和元数据不当,攻击者可能从虚拟机客户机突破隔离、读取或写入宿主机内存,甚至执行代码3小时前 × × × × Linux 内核曝出 9.3 分超高危漏洞,可“越狱”虚拟机攻击宿主机Debian披露Linux内核高危漏洞CVE-2026-99999,源于IPv4网络栈处理延迟校验和元数据不当,攻击者可能从虚拟机客户机突破隔离、读取或写入宿主机内存,甚至执行代码。漏洞已在多个Linux版本修复,虚拟化、云主机和容器沙箱用户应尽快升级内核。来源:IT之家3小时前