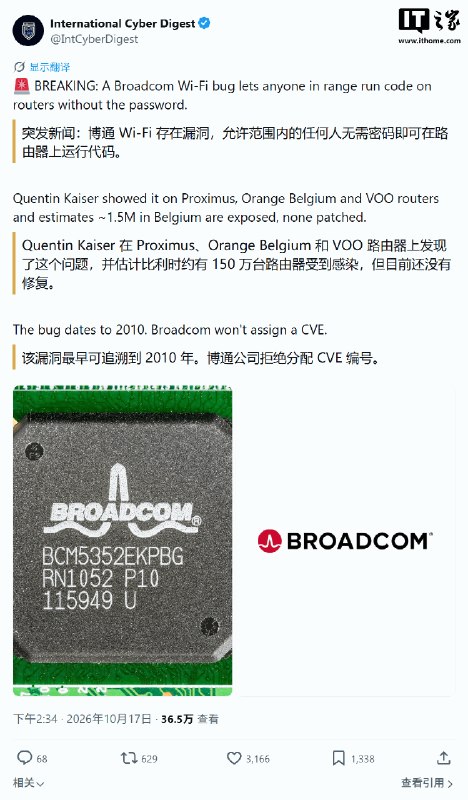
科技脉搏博通Wi-Fi漏洞曝光:无需密码即可攻陷路由器安全研究人员披露博通 Wi‑Fi 软件中的 WPSplinter 漏洞,攻击者在无需 Wi‑Fi 密码或完成 WPS 配对的情况下,可能从信号覆盖范围内远程控制部分路由器并取得 root 权限2小时前 × 博通Wi-Fi漏洞曝光:无需密码即可攻陷路由器安全研究人员披露博通 Wi‑Fi 软件中的 WPSplinter 漏洞,攻击者在无需 Wi‑Fi 密码或完成 WPS 配对的情况下,可能从信号覆盖范围内远程控制部分路由器并取得 root 权限。漏洞影响多品牌设备,全球或有数百万台接入点受影响;博通称软件已过支持期,截至10月15日研究人员测试的设备均未收到补丁。来源:IT之家2小时前