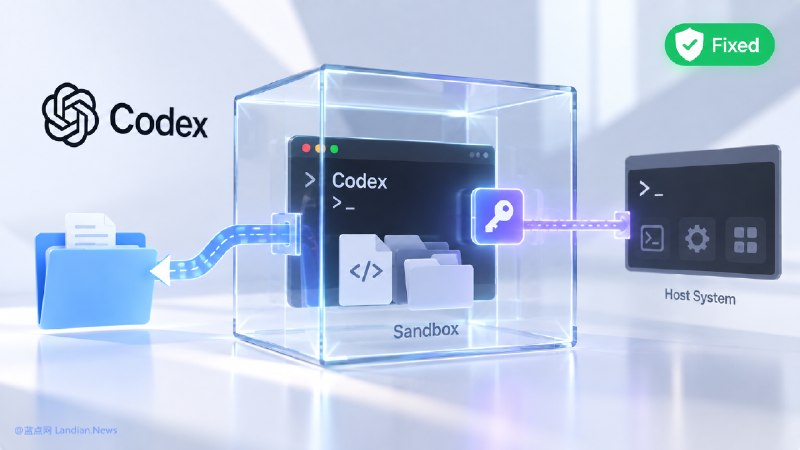
科技脉搏[已修复] 安全研究员披露Codex沙盒逃逸漏洞,可在宿主机执行高危命令安全研究员披露Codex存在两类沙盒逃逸风险:补丁工具可能借助特殊构造和符号链接越权写入工作区外文件;桌面版Node.js工具的共享内存和令牌机制也可能被恶意代码利用,绕过只读模式执行高危操作3小时前 × [已修复] 安全研究员披露Codex沙盒逃逸漏洞,可在宿主机执行高危命令安全研究员披露Codex存在两类沙盒逃逸风险:补丁工具可能借助特殊构造和符号链接越权写入工作区外文件;桌面版Node.js工具的共享内存和令牌机制也可能被恶意代码利用,绕过只读模式执行高危操作。相关问题已分别在Codex CLI 0.149.0及桌面版26.818.21641中修复。来源:蓝点网3小时前