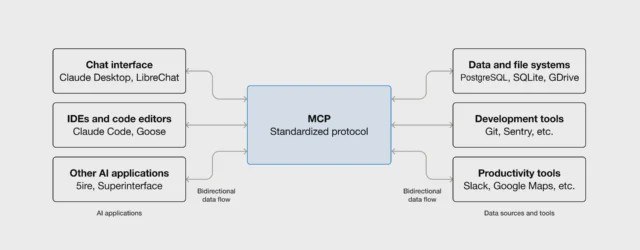
科技脉搏用于智能体间通信的MCP,可能是你从未听说过的高风险协议研究人员发现,Google、Rapid7等至少五家机构的AI代理存在通过MCP信任链传播恶意指令的漏洞,攻击者可借助跨协议“协议枢纽”诱发代理执行提示注入、服务器端请求伪造等操作,窃取敏感数据2小时前 × × 用于智能体间通信的MCP,可能是你从未听说过的高风险协议研究人员发现,Google、Rapid7等至少五家机构的AI代理存在通过MCP信任链传播恶意指令的漏洞,攻击者可借助跨协议“协议枢纽”诱发代理执行提示注入、服务器端请求伪造等操作,窃取敏感数据。专家认为,MCP普及过快且缺乏零信任授权,相关漏洞虽已修复,代理间信任风险仍突出。来源:Ars Technica2小时前