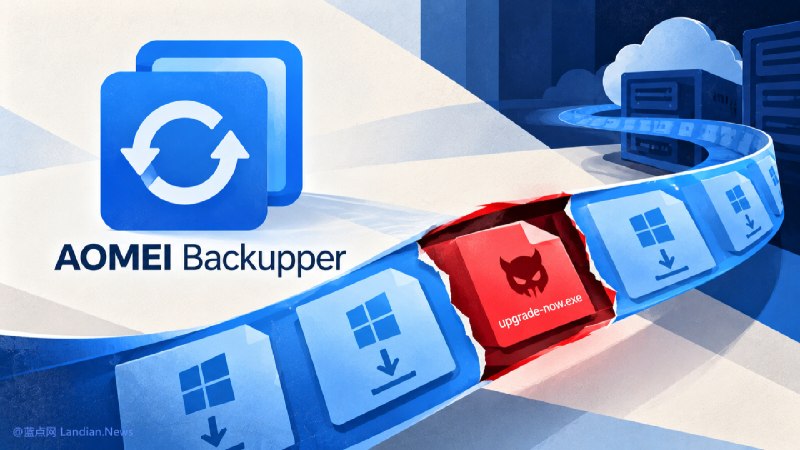
谷歌威胁情报团队、Mandiant和ManageEngine称,傲梅备份更新服务器在2026年4月至7月疑遭篡改,攻击者借配置文件和通知机制向用户投放CROSSROAD下载器及SHINYROAD后门,并在11个国家或地区发现样本。傲梅称已采取纠正措施,但调查结果尚未公布,已感染设备仍需排查清除。
来源:蓝点网


本站内容来自 Telegram 频道,实时更新
订阅频道